登录社区云,与社区用户共同成长
邀请您加入社区
轻量级部署:选择适合边缘环境的Kubernetes发行版资源管理:合理配置资源限制和请求网络优化:处理边缘网络的不稳定性数据管理:实现本地缓存和离线操作安全加固:保护边缘设备和数据安全监控可观测:实时监控边缘节点状态通过以上实践,可以构建一个高效、可靠的边缘计算平台,为各种边缘应用场景提供强大的支持。
本文系统介绍了Kubernetes监控中Prometheus+Grafana这对黄金组合的核心知识点。主要内容包括:Prometheus的Pull/Push混合架构、四大指标类型、PromQL语法及常用函数;Grafana的数据可视化实践;告警体系配置;以及高可用方案和最佳实践。重点解析了监控体系搭建中的常见陷阱,如标签基数控制、指标类型选择、PromQL查询顺序等。文章通过实战经验总结,帮助读者
本文档详细介绍了Kubernetes v1.28.7单Master节点纯二进制部署方法,适用于CentOS 7系统。部署前只需替换主机名和IP即可执行。文档包含完整环境准备步骤:升级内核、关闭防火墙/SELinux/swap、配置内核参数及加载ipvs模块。提供两种kube-proxy部署方式(二进制/守护进程),所有证书统一管理,确保kubelet自动注册。部署过程不依赖kubeadm,手动生成
看到这里,相信你已经明白:K8s不是“多余的工具”,而是容器化时代的“必备工具”——它解决了容器管理的痛点,实现了应用部署、管理、伸缩的全自动化,是云原生技术的核心基石。先理解“为什么用”,再搞懂“怎么设计”,最后动手“搭建实践”,不要一开始就陷入底层源码和复杂配置,先从基础操作入手,逐步深入。
滚动更新是一种渐进式部署新版本应用的策略。它通过逐个替换旧 Pod的方式,确保在整个更新过程中服务始终可用,从而实现零停机(Zero Downtime)的目标。在 Kubernetes 中,当你更新一个 Deployment 的镜像版本或配置时,如果策略设置为启动一个或多个新版本的 Pod;等待新 Pod 就绪(通过就绪探针 Ready Probe 判断);将流量从旧 Pod 逐步切换到新 Pod
Kubernetes 已经成为了云原生时代的"操作系统"。就像 Windows/Linux 管理计算机硬件资源一样,K8s 管理着数据中心的服务器资源,为上层应用提供运行环境。虽然上手有一定门槛,但一旦掌握,它将极大地提升你的应用部署和管理效率。无论你是开发、运维还是架构师,理解 Kubernetes 都将是职业生涯中一笔宝贵的财富。
本文详细介绍了基于Kubernetes的微服务项目部署实践。主要内容包括:1)微服务架构与传统单体架构的对比分析;2)RuoYi-Cloud微服务项目核心组件(Nacos注册中心、Sentinel流量控制、Skywalking链路追踪等)的部署方案;3)数据库层(MySQL、Redis)的容器化部署;4)各微服务模块(认证中心、网关、监控中心等)的镜像构建与K8s部署过程;5)前端UI框架的配置与
由于经常要部署k8s集群,不想在重复的事情上浪费时间了,我写了一个ansible自动部署Kubernetes集群的项目,这个项目目前只支持单主节点的自动部署,操作系统版本为Ubuntu(Jammy)。不支持部署高可用多master节点,毕竟是个人用的,没有考虑这么多。如果必须高可用可以考虑rke,sealos,kubespray等方案。什么?你问为什么单节点也能用rke,sealos,kubesp
本文介绍了基于Rook和Ceph的云原生存储解决方案部署方案。Rook作为Kubernetes存储编排器,可自动化管理Ceph分布式存储系统。方案优势包括自动化管理、云原生集成和运维简化等。架构上采用Rook Operator管理Ceph集群组件(MON、MGR、OSD等),通过CSI驱动实现存储服务。部署步骤包括环境准备、Rook Operator安装、Ceph集群配置和存储类创建,详细说明了Y
本文介绍了一种云原生负载均衡架构,结合云厂商负载均衡器和K8s智能路由能力。该架构通过外部负载均衡器处理SSL终止和DDoS防护,Nginx Ingress Controller实现高级路由,支持多域名、路径路由等功能。文章提供了完整的部署配置,包括Ingress Controller部署、后端应用示例、Ingress路由规则配置以及TLS证书设置。该方案经过生产验证,可实现高可用性、精细化流量管
本文是一篇Kubernetes服务暴露指南,详细介绍了从基础Service到Ingress的完整演进路径。主要内容包括: 四种Service类型详解: ClusterIP(集群内部服务发现基础) NodePort(简单直接的外部访问方式) LoadBalancer(云环境标准入口) ExternalName(连接旧系统过渡方案) 关键问题解析:指出了Service在复杂场景下的局限性,如域名管理、
无外网梯子要求。
Rancher 是一个开源的容器管理平台,由SUSE公司开发维护,核心功能是简化Kubernetes(K8s)集群的部署、管理、监控和运维。它不仅支持对单个K8s集群的可视化操作,更专注于多集群管理,能统一管控分布在不同环境(物理机、云厂商、边缘设备等)的多个K8s集群,同时提供身份认证、权限控制、应用商店、CI/CD集成等全链路功能。Rancher 是一款开源的企业级多集群 Kubernetes
本文介绍了Kubernetes中HPA(Horizontal Pod Autoscaler)的核心概念与实战部署方法。HPA通过周期性检测Pod负载(如CPU利用率)自动调整Pod副本数,实现资源弹性伸缩。部署前需先安装依赖组件metrics-server,用于采集和提供资源指标数据。文章详细讲解了metrics-server的Helm安装配置,并通过测试镜像验证HPA的自动扩缩容功能。最后创建D
需搭建特殊网络环境(如自定义路由、使用非 TCP/IP 协议、配置 VLAN 等),例如测试网络设备驱动、验证自定义路由算法;
Linux 是云计算底层基石,依托 Cgroups/Namespace 实现资源隔离,支撑 Docker 容器化(Overlay2 / 资源限制)、K8s 集群管理(etcd/kube-proxy)、Ansible 自动化运维。本文详解其技术原理、核心组件联动,附 CentOS 部署 K8s 实战步骤,帮理解 “Linux→容器→集群→云服务” 全链路逻辑。
AI 推理服务云原生弹性伸缩方案摘要 本文探讨了大型语言模型(LLM)推理服务在云原生环境下的弹性伸缩配置方案。LLM推理具有高延迟敏感性、GPU资源密集、请求不均衡等特点,传统静态部署方式难以应对流量波动。文章提出基于Kubernetes的弹性伸缩架构,通过Horizontal Pod Autoscaler(HPA)、Custom Metrics和KEDA实现按需扩缩容。 核心内容: 采用Tri
云原生低代码平台核心组件解析 本文详细介绍了基于Kubernetes构建企业级低代码平台的5个关键组件。首要是可视化表单引擎,采用React+Java技术栈实现表单定义和渲染功能,包含Form Builder、Form Definition API等模块,并通过代码示例展示了Java后端实现。平台通过容器化和声明式配置实现云原生化,具备弹性扩展、多租户隔离等优势,可显著提升开发效率和系统稳定性。文
本文详细介绍了Kubernetes 1.28.2集群的部署流程,基于kubeadm工具在CentOS 7.9系统上实现"1主2从"架构搭建。主要内容包括:环境准备(主机名配置、防火墙关闭、Swap分区禁用)、内核参数优化、IPVS工具安装、Containerd容器运行时配置等。特别针对国内环境进行了镜像源适配,确保部署过程高效稳定。适用于具备Linux基础的运维和开发人员,为后
Spark on K8s 部署实战:云原生大数据架构解析 本文深入探讨 Spark 在 Kubernetes 上的部署方案,通过架构解析、环境搭建和 RBAC 配置,实现从传统 YARN 到云原生的技术升级。核心内容包括: 架构优势:Spark on K8s 采用无 ApplicationMaster 设计,Driver 直接与 API Server 交互,实现 Pod 级资源隔离和弹性伸缩 环境
IoTDB(Internet of Things Database)作为一款专为时间序列数据设计的数据库,在工业物联网、智能监控等领域应用广泛。随着业务需求的不断发展,仅依靠 ConfigNode 和 DataNode 已难以满足复杂的时序数据机器学习分析需求,AINode 应运而生,为 IoTDB 扩展了机器学习分析能力。同时,在大规模部署场景下,Kubernetes 凭借其强大的容器编排和管理
本文通过住宿楼模型系统解析Kubernetes 23个核心组件:Cluster(大楼)包含Node(楼层)和Pod(房间);控制平面的APIServer(前台)、etcd(登记簿)、Scheduler(分配管家)和ControllerManager(巡检组)组成管理中枢;工作负载通过Pod、Deployment和ReplicaSet管理;Service和Ingress实现服务发现;Volume、C
首先安装三台虚拟机,一台主节点,两台从节点,规划如下操作系统:Rocky_linux9.6配置: 4核cpu +/8Gib 内存/20G磁盘网卡模式:NAT。
Sidecar容器中文翻译边车容器,主要作用就是为Pod中的业务容器,提供辅助功能,比如:在运行一个nginx作为业务容器,在中运行filebeat日志采集器,边车容器也可以称为Init容器的特例。
K8S中跨节点Pod通信通过Flannel的VXLAN实现:Node间建立虚拟隧道,Flannel在每个节点创建flannel.1网卡并配置路由规则,将目标Pod网段流量导向该接口。内核通过ARP表获取目标Pod网关MAC地址,再查询FDB表确定远端Node物理IP进行VXLAN封装。FDB表是Linux原生VXLAN机制的核心组件,记录MAC到VTEP IP的映射,由Flannel动态维护。这种
K8s作为一种先进的云原生技术,其理念与信创提升IT产业水平的。
这张表展示了基于 。
摘取官网:概述 | KubernetesKubernetes 这个名字源于希腊语,意为舵手或飞行员。k8s 这个缩写是因为 k 和 s 之间有八个字符的关系。Google 在 2014 年开源了 Kubernetes 项目。Kubernetes 建立在Google 大规模运行生产工作负载十几年经验的基础上, 结合了社区中最优秀的想法和实践。Kubernetes 是一个可移植、可扩展的开源平台,用于
本文介绍如何在Kubernetes集群中部署高可用Apache IoTDB时序数据库。首先概述IoTDB的核心特性,包括高效时序数据处理、灵活查询和边缘-云端协同能力。随后详细说明Kubernetes环境准备步骤,包括创建命名空间、配置持久化存储卷(PV)和安装Helm工具。重点讲解IoTDB Helm Chart的配置方法,涉及节点资源分配、存储容量设置和副本数配置等关键参数。最后介绍如何配置私
微服务可以通过标签来找到能发布的服务现在还不知道能让谁来做负载均衡,需要做端口暴漏当我们访问111时,它会带我们访问后端的四个IP当我们改变了标签,并覆盖后,原先这个这个标签的主机就被开出去了重新返回,把标签还原查看策略,当我们访问这个IP时,他的策略把他带去访问后端的IP地址这个策略本身是不太好的,IP地址总是会变,而且是防火墙里的策略,数据一多,每次扫描都会造成浪费即便测试器删了,微服务也不会
使用kubernetes集群运行工作负载时,由于Pod经常处于用后即焚状态,Pod经常被重新生成,因此Pod对应的IP地址也会经常变化,导致无法直接访问Pod提供的服务,Kuberetes中使用了Service来解决这一问题,即在Pod前面使用Service对Pod进行代理,无论Pod怎样变化,只要有Label,就可以让Service能够联系上Pod,把Pod lP地址添加到Service对应的端
随着容器技术的兴起,Kubernetes(简称 K8s)作为目前最主流的容器编排系统,已经被广泛应用于微服务架构、云原生开发、DevOps 体系等多个领域。然而,仅仅掌握 Kubernetes 的基础概念远远不够,实践操作和实战经验,才是真正上手的关键。本文将带你从 0 到 1,逐步搭建一个可用的 Kubernetes 应用环境,并通过实战案例掌握核心资源对象的使用方法。操作命令查看 pod查看服
本文详细介绍了在Linux环境下部署GitLab、Harbor、Nacos和Jenkins的完整流程。主要内容包括:1)GitLab的安装配置、项目创建与克隆;2)Harbor私有仓库的安装部署与HTTPS配置;3)Nacos服务发现与配置管理的安装及使用;4)Jenkins的安装配置、插件安装以及流水线构建SpringCloud项目的完整脚本。文章提供了详细的命令和配置文件示例,涵盖了从代码管理
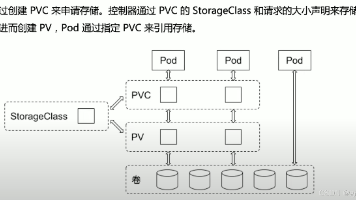
本文是 kubernetes 的控制面组件 kubelet 系列文章第八篇,主要对 **容器存储接口CSI** 进行讲解,包括:容器运行时存储的局限性,kubernetes存储卷插件的类型,每种插件的原理、优缺点、适用场景等,并详细介绍了kubernetes支持的常用存储卷emptyDir、hostPath、pv、pvc、storageClass等,重点介绍了pv、pvc、storageClass
理解 Pod IP 作为基础网络端点与 Service 作为智能抽象层的关系,是掌握 Kubernetes 服务网络的核心。这种分层设计使 Kubernetes 既能保持基础设施的灵活性,又能为应用提供稳定的服务访问体验。用户 → 节点 IP:30948 → kube-proxy → Service → 后端 Pod。客户端 → Service 虚拟 IP → iptables 规则 → 后端 P
1.通过kubectl命令行使用已有对象存储使用kubectl连接集群。1.1创建PV。创建pv-obs.yaml文件。1.2关键参数说明参数是否必填描述否可选字段目前仅支持配置“retain-volume-only”everest插件版本需 >= 1.2.9且回收策略为Delete时生效。如果回收策略是Delete且当前值设置为“retain-volume-only”删除PVC回收逻辑为:删除P
CentOS8.3+Kubernetes1.32.5+Docker28.2.2高可用集群二进制部署
使用自定义网络子网,以确保不会与其他云服务、容器或集群的 IP 范围发生冲突。Docker 默认网段与 K8s Pod 网段冲突会导致容器间通信失败。通过和route -n等命令可以查看和排查网络配置。解决网段冲突的关键是:修改 Docker 默认网段,创建自定义网络,并调整容器的网络设置。通过 docker-compose.yml文件中的自定义网络配置,灵活调整容器的 IP 地址和网段,避免冲突
在云原生时代,Kubernetes (K8s) 已成为容器编排的事实标准。它强大而灵活,但也因其陡峭的学习曲线和复杂的命令行工具kubectl而让许多开发者望而却步。繁多的命令、参数和 YAML 配置文件常常令人头疼。如果有一种方式,能让我们用更自然、更直观的方式与 Kubernetes 集群沟通,那该多好?现在,kubectl-ai项目为我们带来了这样的可能性。它是一款在终端中运行的 AI 驱动
Kong是一款基于OpenResty(Nginx + Lua模块)编写的高可用、易扩展的,由Mashape公司开源的API Gateway项目。Kong是基于NGINX和Apache Cassandra或PostgreSQL构建的,能提供易于使用的RESTful API来操作和配置API管理系统,它可以水平扩展多个Kong服务器,通过前置的负载均衡配置把请求均匀地分发到各个Server,来应对大批
KubeSphere 已被 Aqara 智能家居、本来生活、东方通信、微宏科技、东软、华云、新浪、三一重工、华夏银行、四川航空、国药集团、微众银行、紫金保险、去哪儿网、中通、中国人民银行、中国银行、中国人保寿险、中国太平保险、中国移动、中国联通、中国电信、天翼云、中移金科、Radore、ZaloPay 等海内外数万家企业采用。本文介绍了 K8s 工作负载模式的演变,重点讨论了随着 K8s 在处理越
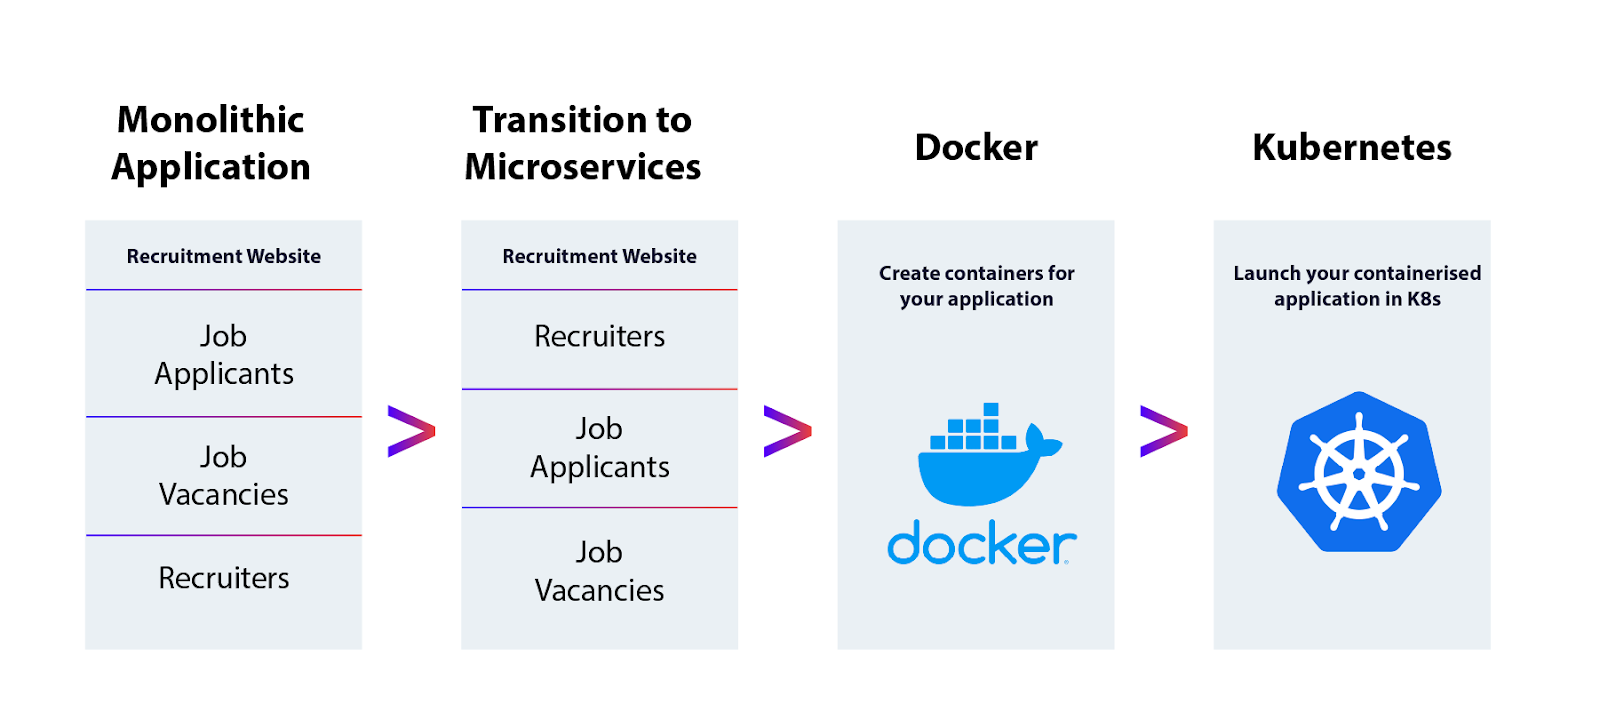
docker、k8s、虚拟机的区别以及使用场景