登录社区云,与社区用户共同成长
邀请您加入社区
本文系统阐述了系统可靠性与容错技术。首先定义系统可靠性为系统在规定条件下完成规定功能的能力,并详细分析了系统故障模型(包括逻辑级、数据结构级、软件级和系统级故障)以及可靠性指标(MTTF、MTTR、MTBF等)。其次介绍了可靠性模型(时间模型、故障植入模型、数据模型)和系统可靠性分析方法。然后重点论述了冗余技术分类(结构冗余、信息冗余、时间冗余)及其实现方法。最后详细讲解了三种软件容错技术:N版本
本文从电商系统安全需求出发,阐述了采用OAuth2+JWT+RBAC组合架构的必要性。在微服务环境下,核心挑战包括跨端身份共享、无状态扩展、细粒度权限控制等。文中详细解析了OAuth2令牌发放、JWT无状态传递、RBAC权限建模等关键技术点,并提出由认证中心、网关、微服务构成的完整鉴权链路。重点强调需配套黑名单机制解决JWT无法撤销的问题,并给出签名方式优化、Token精简、高可用部署等实践建议。
本文系统阐述了信息系统安全体系与数据安全保密技术。信息系统安全包括实体安全、运行安全、信息安全和人员安全四个维度,安全体系涵盖物理层、操作系统、网络、应用和安全管理五个层面,并分为五个安全保护等级。数据安全方面详细介绍了对称加密(DES、3DES、AES等)和非对称加密(RSA、SM2等)技术,以及数字信封、信息摘要、数字签名和PKI公钥基础设施等关键技术。文章构建了一个完整的信息安全防护框架,为
本文介绍了Linux系统管理和隔离相关的重要命令与概念: Namespace:Linux内核资源隔离机制,通过不同namespace实现进程间的资源独立,支持IPC、网络、PID等隔离类型,提供API如clone()、setns()和unshare()。 dd命令:数据转换工具,支持文件复制、格式转换及大小写转换,常用参数包括if(输入文件)、of(输出文件)和bs(块大小)。 mkfs命令:用于
2025 蓝桥杯网络安全赛道 个人writeup
FilterSecurityInterceptor继承自AbstractSecurityInterceptor抽象类,位于ss过滤器链的末尾,承担了权限控制的最后一步重任:授权验证。AbstractSecurityInterceptor定义了授权校验的主流程,并提供了多个扩展点方法。大部分应用场景下,开发人员都无须重写整个鉴权流程,继承AbstractSecurityInterceptor或Fil
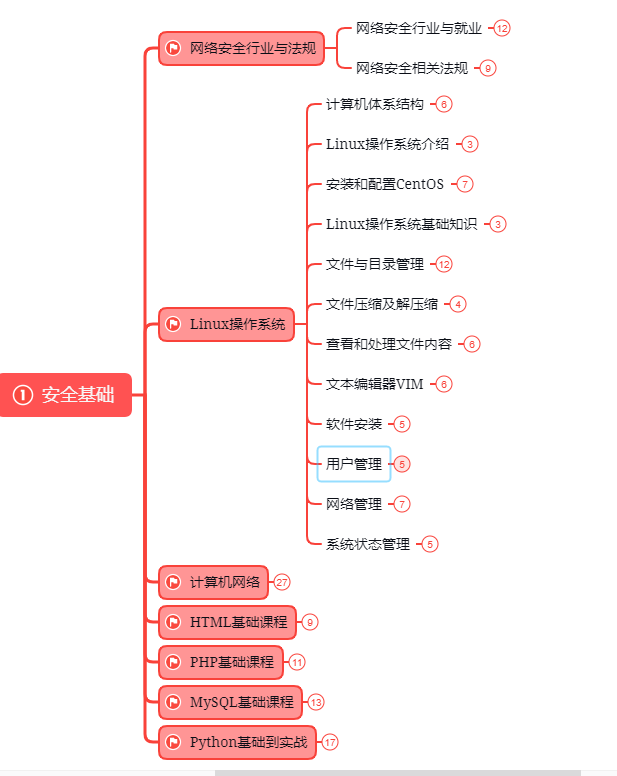
想自学网络安全(黑客技术)首先你得了解什么是网络安全!什么是黑客!网络安全可以基于攻击和防御视角来分类,我们经常听到的 “红队”、“渗透测试” 等就是研究攻击技术,而“蓝队”、“安全运营”、“安全运维”则研究防御技术。无论网络、Web、移动、桌面、云等哪个领域,都有攻与防两面性,例如 Web 安全技术,既有 Web 渗透,也有 Web 防御技术(WAF)。作为一个合格的网络安全工程师,应该做到攻守
在存储过程中,条件语句是实现逻辑分支的关键,它们允许存储过程根据不同的条件执行不同的代码路径。这使得存储过程能够更加灵活地处理各种业务场景。条件语句在存储过程中扮演着至关重要的角色,它们使得存储过程能够根据不同的条件执行不同的操作。通过合理使用IF和CASE等条件语句,我们可以编写出更加灵活和强大的存储过程。在接下来的部分中,我们将深入探讨如何使用这些条件语句来实现复杂的业务逻辑。通过模块化设计和
网络安全是一种综合性的概念,涵盖了保护计算机系统、网络基础设施和数据免受未经授权的访问、攻击、损害或盗窃的一系列措施和技术。经常听到的 “红队”、“渗透测试” 等就是研究攻击技术,而“蓝队”、“安全运营”、“安全运维”则研究防御技术。作为一个合格的网络安全工程师,应该做到攻守兼备,毕竟知己知彼,才能百战百胜。
DDoS攻击,全称为分布式拒绝服务攻击(Distributed Denial of Service),是一种通过控制大量计算机或物联网终端向目标网站发送大量请求,从而耗尽其服务器资源,导致正常用户无法访问服务的攻击方式。攻击者利用这些受控计算机、物联网终端形成一个庞大的“僵尸网络”,并向目标网站发送大量请求,如TCP/UDP连接请求、HTTP GET请求等,使目标服务器因处理这些请求而资源耗尽,无
网络安全是指保护网络系统、硬件、软件以及其中的数据免受未经授权的访问、使用、披露、修改、破坏或干扰的措施和实践。保护机密性:确保只有授权的人员能够访问敏感信息,防止数据泄露。维护完整性:保证数据在存储、传输和处理过程中不被非法修改或篡改。比如金融交易数据、医疗记录等必须保持完整准确。保障可用性:确保网络系统和服务能够持续正常运行,可供合法用户随时使用。像电商网站在购物高峰期间不能出现无法访问的情况
常见的黑客攻击手段常见的攻击手段有:ARP攻击,DoS攻击,DDoS攻击,SYN攻击,缓冲区溢出攻击,等等。下面我将对这几种攻击做个介绍。1 ARP攻击ARP(Address Resolution Protocol)是地址解析协议,是一种利用网络层地址来取得数据链路层地址的协议。ARP欺骗是黑客常用的攻击手段之一,其中最常见的一种形式是针对内网PC的网关欺骗。
网络安全行业产业以来,随即新增加了几十个网络安全行业岗位︰网络安全专家、网络安全分析师、安全咨询师、网络安全工程师、安全架构师、安全运维工程师、渗透工程师、信息安全管理员、数据安全工程师、网络安全运营工程师、网络安全应急响应工程师、数据鉴定师、网络安全产品经理、网络安全服务工程师、网络安全培训师、网络安全审计员、威胁情报分析工程师、灾难恢复专业人员、实战攻防专业人员…从某种程度来讲,在网络安全领域
在安全领域我们经常会遇到Network网络安全、Cyber网络安全、数据安全、信息安全,它们看起来都差不多,那么它们之间有什么区别呢?其中最容易搞混的就是Network网络安全和Cyber网络安全,因为Network和Cyber翻译过来都是网络的意思,到底这两者之间有啥区别,这个一定要好好看!Network网络安全是网络工程的一个分支学科,是信息/网络安全的一个子集,涉及规划和实施网络安全措施,以
Web 安全的对于 Web 从业人员来说是一个非常重要的课题,所以在这里总结一下 Web 相关的安全攻防知识,希望以后不要再踩雷,也希望对看到这篇文章的同学有所帮助。今天这边文章主要的内容就是分析几种常见的攻击的类型以及防御的方法。也许你对所有的安全问题都有一定的认识,但最主要的还是在编码设计的过程中时刻绷紧安全那根弦,需要反复推敲每个实现细节,安全无小事。本文代码 Demo 都是基于 Node.